1. 出典: 平成21年度 秋期 ITパスポート試験 問74
データの送信側は受信者の公開鍵で暗号化し,受信側は自身の秘密鍵で復号することによって実現できる対策はどれか。
- ア送信者のなりすまし防止
- イ通信経路上でのデータの盗聴防止
- ウ通信経路上での伝送エラーの発生防止
- エ伝送経路上で改ざんされた部分のデータ復元
公開鍵暗号方式 · 暗号化 · 復号
技術要素 › セキュリティ · 217 問
1. 出典: 平成21年度 秋期 ITパスポート試験 問74
データの送信側は受信者の公開鍵で暗号化し,受信側は自身の秘密鍵で復号することによって実現できる対策はどれか。
公開鍵暗号方式 · 暗号化 · 復号
2. 出典: 平成21年度 秋期 ITパスポート試験 問76
データベースの内容を,利用者の業務の機密性に応じて限定的に表示するようにしたい。その手法として,最も適切なものはどれか。
アクセス制御 · アクセス権 · アクセス管理
3. 出典: 平成21年度 秋期 ITパスポート試験 問79
ファイアウォールを設置することで, インターネットからもイントラネットからもアクセス可能だが, イントラネットへのアクセスを禁止しているネットワーク上の領域はどれか。
DMZ · ファイアウォール
4. 出典: 平成21年度 秋期 ITパスポート試験 問85
公開鍵基盤(PKI)において認証局(CA)が果たす役割はどれか。
CA · 認証局 · PKI · 公開鍵基盤 · デジタル証明書
5. 出典: 平成21年度 春期 ITパスポート試験 問62
所属するグループ及び個人の属性情報によって, 人事ファイルへのアクセスをコントロールするシステムがある。人事部グループの属性情報と, そこに所属する4人の個人の属性情報が次の条件の場合, 人事ファイルを参照又は更新可能な人数の組合せはどれか。 〔条件〕 (1) 属性情報は3ビットで表される。 (2) 各ビットは, 左から順に参照, 更新, 追加・削除に対応し, 1が許可, 0が禁止を意味する。 (3) グループの属性情報は, 個人の属性情報が登録されていない場合にだけ適用される。 (4) グループと個人の属性情報は次のとおりとする。 人事部グループ : 110 Aさん : 100 Bさん : 110 Cさん : 001 Dさん : 未登録

アクセス制御 · アクセス権
6. 出典: 平成21年度 春期 ITパスポート試験 問63
バイオメトリクス認証はどれか。
虹彩認証 · 顔認証 · 多要素認証
7. 出典: 平成21年度 春期 ITパスポート試験 問74
インターネットからの不正アクセスを防ぐことを目的として, インターネットと内部ネットワークの間に設置する仕組みはどれか。
ファイアウォール
8. 出典: 平成21年度 春期 ITパスポート試験 問77
暗号化に関する記述のうち, 適切なものはどれか。
公開鍵暗号方式 · 共通鍵暗号方式 · 暗号化 · 復号 · デジタル署名
9. 出典: 平成21年度 春期 ITパスポート試験 問86
ディジタル署名に関する記述のうち, 適切なものはどれか。
デジタル署名 · ハッシュ関数 · 公開鍵暗号方式 · 署名鍵 · 検証鍵
10. 出典: 平成22年度 秋期 ITパスポート試験 問50
セキュリティワイヤの用途として, 適切なものはどれか。
セキュリティケーブル
11. 出典: 平成22年度 秋期 ITパスポート試験 問55
データ通信における暗号化技術に関する記述のうち, 適切なものはどれか。
公開鍵暗号方式 · 共通鍵暗号方式 · デジタル署名
12. 出典: 平成22年度 秋期 ITパスポート試験 問62
シングルサインオンの説明として, 適切なものはどれか。
シングルサインオン
13. 出典: 平成22年度 秋期 ITパスポート試験 問73
電子商取引において, 取引当事者から独立している第三者機関である認証局が発行するものはどれか。
認証局 · デジタル証明書 · CA · 公開鍵暗号方式
14. 出典: 平成22年度 秋期 ITパスポート試験 問78
情報の“機密性”や“完全性”を維持するために職場で実施される情報セキュリティの活動a~dのうち,適切なものだけをすべて挙げたものはどれか。 a PCは,始業時から終業時までロックせず常に操作可能な状態にしておく。 b 重要な情報が含まれる資料やCD-Rなどの電子記録媒体は,利用時以外は施錠した棚に保管する。 c ファクシミリで送受信した資料は,トレイに放置せずにすぐに取り去る。 d ホワイトボードへの書込みは,使用後直ちに消す。
クリアデスク · クリアスクリーン · 施錠管理 · 機密性 · 完全性
15. 出典: 平成22年度 秋期 ITパスポート試験 問80
オンラインショッピングサイトに接続したとき,ブラウザに SSL 鍵マークが表示された。さらに,サーバ証明書が,目的のオンラインショッピングサイトの運営者のものであることを確認した。このとき,次の a〜c のうち,判断できるもの(○)と判断できないもの(×)の適切な組合せはどれか。 a アクセスしているショッピングサイト運営者の財務状況は安定している。 b アクセスしているショッピングサイトは偽のサイトではない。 c 利用者が入力した個人情報,注文情報を途中経路で盗み見られることはない。

SSL/TLS · サーバ証明書 · デジタル証明書
16. 出典: 平成22年度 秋期 ITパスポート試験 問93
S 社の T 営業所では,ID カードによる入室管理システムを導入することになった。T 営業所の施設の種類と管理対象者の区分(以下,対象区分という)を表のように分類し,入室許可の有無の区分(以下,許可区分という)の設定を行う。ここで,表は施設に対して入室を許可する対象区分を“○”,入室を許可しない対象区分を“×”で示す。 表 許可区分の設定
| 施設\対象区分 | 来客者 | 営業課員 |
|---|---|---|
| 執務室 | × | ○ |
| 応接室 | ○ | ○ |
施設と対象区分に対する許可区分の設定は,入室管理システムの管理用 PC から,次の設定の形式のとおりに入力する。 〔設定の形式〕 形式1:ポリシ|許可区分 形式2:施設|許可区分|対象区分 注 形式 1 の三つ目の項目は使用しない。 (1) 設定は,形式 1 を 1 行目に記述し,形式 2 を 2 行目以降に必要な行数だけ記述する。 (2) 許可区分には,入室を許可する場合は“ACCEPT”,入室を許可しない場合は“DENY”を記述する。 (3) 形式 1 は,ポリシを記述するための形式であり,最初の項目には“ポリシ”と記述する。ポリシの記述とは,2 行目以降に記述する行のいずれにも該当しない施設と対象区分の組合せに対して,適用する許可区分を指定するものである。 (4) 形式 2 には,施設と対象区分の組合せとそれに対する許可区分を記述する。施設に対して許可区分が同じ対象区分については,コンマで区切って複数記述できる。 (5) 入室が許可されるかどうかは,2 行目以降で記述した行の順に評価される。指定した施設と対象区分の組合せの行が見つかれば,その行の許可区分を適用し,それ以降の行の評価は行わない。 表の許可区分の設定について,ポリシの許可区分を ACCEPT にしたときの設定の記述は次の図になる。表の設定について,ポリシの許可区分を DENY にしたときの設定の記述はどれか。
| ポリシ | ACCEPT | |
|---|---|---|
| 執務室 | DENY | 来客者 |

| ポリシ | DENY | |
|---|---|---|
| 執務室 | ACCEPT | 営業課員 |
| ポリシ | DENY | |
|---|---|---|
| 応接室 | ACCEPT | 来客者,営業課員 |
| ポリシ | DENY | |
|---|---|---|
| 執務室 | DENY | 来客者 |
| 応接室 | ACCEPT | 来客者,営業課員 |
| ポリシ | DENY | |
|---|---|---|
| 執務室 | ACCEPT | 営業課員 |
| 応接室 | ACCEPT | 来客者,営業課員 |
アクセス制御 · 入退室管理
17. 出典: 平成22年度 秋期 ITパスポート試験 問94
S 社の T 営業所では,ID カードによる入室管理システムを導入することになった。T 営業所の施設の種類と管理対象者の区分(以下,対象区分という)を表のように分類し,入室許可の有無の区分(以下,許可区分という)の設定を行う。ここで,表は施設に対して入室を許可する対象区分を“○”,入室を許可しない対象区分を“×”で示す。 表 許可区分の設定
| 施設\対象区分 | 来客者 | 営業課員 |
|---|---|---|
| 執務室 | × | ○ |
| 応接室 | ○ | ○ |
施設と対象区分に対する許可区分の設定は,入室管理システムの管理用 PC から,次の設定の形式のとおりに入力する。 〔設定の形式〕 形式1:ポリシ|許可区分 形式2:施設|許可区分|対象区分 注 形式 1 の三つ目の項目は使用しない。 (1) 設定は,形式 1 を 1 行目に記述し,形式 2 を 2 行目以降に必要な行数だけ記述する。 (2) 許可区分には,入室を許可する場合は“ACCEPT”,入室を許可しない場合は“DENY”を記述する。 (3) 形式 1 は,ポリシを記述するための形式であり,最初の項目には“ポリシ”と記述する。ポリシの記述とは,2 行目以降に記述する行のいずれにも該当しない施設と対象区分の組合せに対して,適用する許可区分を指定するものである。 (4) 形式 2 には,施設と対象区分の組合せとそれに対する許可区分を記述する。施設に対して許可区分が同じ対象区分については,コンマで区切って複数記述できる。 (5) 入室が許可されるかどうかは,2 行目以降で記述した行の順に評価される。指定した施設と対象区分の組合せの行が見つかれば,その行の許可区分を適用し,それ以降の行の評価は行わない。 次の表に示す許可区分の設定について,ポリシの許可区分を DENY にしたときの設定の記述は,形式 1 を記述する行を含めて,最低何行必要か。ここで,表は施設に対して入室を許可する対象区分を “○”,入室を許可しない対象区分を “×” で示す。
| 施設\対象区分 | 来客者 | 営業課員 | 技術課員 |
|---|---|---|---|
| 会議室 | × | ○ | ○ |
| 執務室1 | × | ○ | × |
| 執務室2 | × | × | ○ |
| 応接室 | ○ | ○ | ○ |

アクセス制御 · 入退室管理
18. 出典: 平成22年度 秋期 ITパスポート試験 問95
S 社の T 営業所では,ID カードによる入室管理システムを導入することになった。T 営業所の施設の種類と管理対象者の区分(以下,対象区分という)を表のように分類し,入室許可の有無の区分(以下,許可区分という)の設定を行う。ここで,表は施設に対して入室を許可する対象区分を“○”,入室を許可しない対象区分を“×”で示す。 表 許可区分の設定
| 施設\対象区分 | 来客者 | 営業課員 |
|---|---|---|
| 執務室 | × | ○ |
| 応接室 | ○ | ○ |
施設と対象区分に対する許可区分の設定は,入室管理システムの管理用 PC から,次の設定の形式のとおりに入力する。 〔設定の形式〕 形式1:ポリシ|許可区分 形式2:施設|許可区分|対象区分 注 形式 1 の三つ目の項目は使用しない。 (1) 設定は,形式 1 を 1 行目に記述し,形式 2 を 2 行目以降に必要な行数だけ記述する。 (2) 許可区分には,入室を許可する場合は“ACCEPT”,入室を許可しない場合は“DENY”を記述する。 (3) 形式 1 は,ポリシを記述するための形式であり,最初の項目には“ポリシ”と記述する。ポリシの記述とは,2 行目以降に記述する行のいずれにも該当しない施設と対象区分の組合せに対して,適用する許可区分を指定するものである。 (4) 形式 2 には,施設と対象区分の組合せとそれに対する許可区分を記述する。施設に対して許可区分が同じ対象区分については,コンマで区切って複数記述できる。 (5) 入室が許可されるかどうかは,2 行目以降で記述した行の順に評価される。指定した施設と対象区分の組合せの行が見つかれば,その行の許可区分を適用し,それ以降の行の評価は行わない。 次の表に示す許可区分の設定について、ポリシの許可区分を ACCEPT にしたときの設定の記述は図 1 である。新たに、課長に対して特別会議室の入室を許可することになり、「課長」という対象区分を設け、図 2 の設定の記述を追加することにした。図 1 に、図 2 の設定を追加する位置として、適切な位置は①〜④のどれか。 なお、「課長」の対象区分には営業課長と技術課長が属しており、それぞれの課長はそれぞれの所属課員の対象区分にも属している。管理対象者が二つの対象区分に属する場合、設定の記述の評価において、施設と一方の対象区分との組合せと合致する行が見つかれば、その行の許可区分が適用される。
| 施設\対象区分 | 来客者 | 営業課員 | 技術課員 |
|---|---|---|---|
| 特別会議室 | × | × | × |
| 会議室 | × | ○ | ○ |
| 執務室 1 | × | ○ | × |
| 執務室 2 | × | × | ○ |
| 応接室 | ○ | ○ | ○ |
図 1 ポリシの許可区分が ACCEPT のときの設定の記述
| 施設 | 許可区分 | 対象区分 |
|---|---|---|
| ポリシ | ACCEPT | |
| ←① 特別会議室 | DENY | 来客者、営業課員、技術課員 |
| ←② 会議室 | DENY | 来客者 |
| ←③ 執務室 1 | DENY | 来客者、技術課員 |
| 執務室 2 | DENY | 来客者、営業課員 |
| ←④ |
図 2 追加の設定の記述
| 施設 | 許可区分 | 対象区分 |
|---|---|---|
| 特別会議室 | ACCEPT | 課長 |

アクセス制御 · 入退室管理
19. 出典: 平成22年度 秋期 ITパスポート試験 問96
S 社の T 営業所では,ID カードによる入室管理システムを導入することになった。T 営業所の施設の種類と管理対象者の区分(以下,対象区分という)を表のように分類し,入室許可の有無の区分(以下,許可区分という)の設定を行う。ここで,表は施設に対して入室を許可する対象区分を“○”,入室を許可しない対象区分を“×”で示す。 表 許可区分の設定
| 施設\対象区分 | 来客者 | 営業課員 |
|---|---|---|
| 執務室 | × | ○ |
| 応接室 | ○ | ○ |
施設と対象区分に対する許可区分の設定は,入室管理システムの管理用 PC から,次の設定の形式のとおりに入力する。 〔設定の形式〕 形式1:ポリシ|許可区分 形式2:施設|許可区分|対象区分 注 形式 1 の三つ目の項目は使用しない。 (1) 設定は,形式 1 を 1 行目に記述し,形式 2 を 2 行目以降に必要な行数だけ記述する。 (2) 許可区分には,入室を許可する場合は“ACCEPT”,入室を許可しない場合は“DENY”を記述する。 (3) 形式 1 は,ポリシを記述するための形式であり,最初の項目には“ポリシ”と記述する。ポリシの記述とは,2 行目以降に記述する行のいずれにも該当しない施設と対象区分の組合せに対して,適用する許可区分を指定するものである。 (4) 形式 2 には,施設と対象区分の組合せとそれに対する許可区分を記述する。施設に対して許可区分が同じ対象区分については,コンマで区切って複数記述できる。 (5) 入室が許可されるかどうかは,2 行目以降で記述した行の順に評価される。指定した施設と対象区分の組合せの行が見つかれば,その行の許可区分を適用し,それ以降の行の評価は行わない。 新たに施設や対象区分を追加する際に,形式2による設定に漏れがあった場合,防犯の観点に立ったときの形式1によるポリシの許可区分の設定方法として,適切なものはどれか。
アクセス制御 · 入退室管理
20. 出典: 平成22年度 春期 ITパスポート試験 問54
X さんは, Y さんにインターネットを使って電子メールを送ろうとしている。 電子 メールの内容を秘密にする必要があるので, 公開鍵暗号方式を用いて暗号化して送信したい。 電子メールの内容を暗号化するのに使用する鍵はどれか。
公開鍵暗号方式 · 暗号化
21. 出典: 平成22年度 春期 ITパスポート試験 問65
電子商取引におけるディジタル署名で実現できることはどれか。
デジタル署名
22. 出典: 平成22年度 春期 ITパスポート試験 問68
ネットワークにおいて,外部からの不正アクセスを防ぐために内部ネットワークと外部ネットワークの間に置かれるものはどれか。
ファイアウォール · DMZ
23. 出典: 平成22年度 春期 ITパスポート試験 問70
共通鍵暗号方式では通信の組合せごとに鍵が 1 個必要となる。例えば A〜D の 4 人が相互に通信を行う場合は, AB, AC, AD, BC, BD, CD の組合せの 6 個の鍵が必要である。10 人が相互に通信を行うためには何個の鍵が必要か。

共通鍵暗号方式 · 組合せ
24. 出典: 平成22年度 春期 ITパスポート試験 問71
クライアントPCのブラウザからの接続要求に対し, Webサーバが電子証明書などを送信し, クライアントPC側でWebサーバを認証するために用いられるものはどれか。
SSL/TLS · サーバ証明書 · デジタル証明書
25. 出典: 平成22年度 春期 ITパスポート試験 問72
PC やハードディスクを譲渡したり返却したりする前に実施しておくこととして, ハードディスクからの情報漏えいを防ぐ最も確実な方法はどれか。
26. 出典: 平成22年度 春期 ITパスポート試験 問74
電子透かしによってできることとして, 適切なものはどれか。
電子透かし
27. 出典: 平成22年度 春期 ITパスポート試験 問75
電子掲示板やブログに投稿するとき,図のようなゆがんだ文字の画像が表示され,それを読み取って入力するよう求められることがある。その目的はどれか。

28. 出典: 平成23年度 秋期 ITパスポート試験 問7
電子証明書の申請から電子入札までの手続が図の①〜⑥の手順で行われるとき,④で行う手続として,適切なものはどれか。 図:
                  ┌──────────────┐
                  │  入札実施団体  │
                  └──────────────┘
                   ↑↗③      ④↘  ↖⑤
                 ⑥↙
┌────────────────┐   ②   ┌────────┐
│ 電子入札参加企業 │ ←──── │  認証局  │
└────────────────┘        └────────┘
        └──── ①電子証明書の申請 ────→
- ① 電子入札参加企業 → 認証局: 電子証明書の申請 - ② 認証局 → 電子入札参加企業 - ③ 電子入札参加企業 → 入札実施団体 - ④ 入札実施団体 → 認証局 - ⑤ 認証局 → 入札実施団体 - ⑥ 入札実施団体 → 電子入札参加企業

デジタル証明書 · 電子入札
29. 出典: 平成23年度 秋期 ITパスポート試験 問60
受信した電子メールに PKI (公開鍵基盤) を利用したディジタル署名が付与されている場合に判断できることだけを全て挙げたものはどれか。 a 電子メールの添付ファイルはウイルスに感染していない。 b 電子メールの内容は通信途中において, 他の誰にも盗み見られていない。 c 電子メールの発信者は, なりすましされていない。 d 電子メールは通信途中で改ざんされていない。
デジタル署名 · PKI · 公開鍵基盤
30. 出典: 平成23年度 秋期 ITパスポート試験 問70
社外からインターネット経由で PC を職場のネットワークに接続するときなどに利用する VPN (Virtual Private Network) に関する記述のうち, 最も適切なものはどれか。
VPN · 暗号化
31. 出典: 平成23年度 秋期 ITパスポート試験 問71
SSL に関する記述のうち, 適切なものはどれか。
SSL/TLS · 暗号化
32. 出典: 平成23年度 秋期 ITパスポート試験 問81
職場でのパスワードの取扱いに関する記述 a〜d のうち, 適切なものだけを全て挙げたものはどれか。 a 業務で使用するパスワードをプライベートで Web サービスに利用する。 b 個人用パスワードはシステム管理者にも教えない。 c パスワードを定期的に変更するだけでなく, 第三者に知られた可能性がある場合にも変更する。 d 付与された初期パスワードは, 最初にログインしたときに変更する。
パスワード · 利用者ID
33. 出典: 平成23年度 秋期 ITパスポート試験 問84
暗号化又は復号で使用する鍵 a〜c のうち, 第三者に漏れないように管理すべき鍵だけを全て挙げたものはどれか。 a 共通鍵暗号方式の共通鍵 b 公開鍵暗号方式の公開鍵 c 公開鍵暗号方式の秘密鍵
共通鍵暗号方式 · 公開鍵暗号方式
34. 出典: 平成23年度 秋期 ITパスポート試験 問85
一度の認証で, 許可されている複数のサーバやアプリケーションなどを利用できる仕組みを何というか。
シングルサインオン · ワンタイムパスワード · 多要素認証
35. 出典: 平成23年度 特別試験 ITパスポート試験 問55
企業のネットワークにおける DMZ の設置目的として, 最も適切なものはどれか。
DMZ · ファイアウォール
36. 出典: 平成23年度 特別試験 ITパスポート試験 問65
電子メールを介したウイルスの被害に遭わないために注意すべきこととして, 適切なものだけをすべて挙げたものはどれか。 a 信用できる人からの電子メールであっても, 添付ファイルのウイルスチェックを行う。 b 添付ファイルの種類が音声や画像などの非実行ファイルであっても, ウイルスチェックを行う。 c 不審な電子メールは, メールソフトのプレビュー機能で内容の安全性を確認してから閲覧する。
コンピュータウイルス · マルウェア
37. 出典: 平成23年度 特別試験 ITパスポート試験 問68
生体認証の仕組みとして, 静脈パターンを利用するものはどれか。
静脈パターン認証 · 虹彩認証 · 声紋認証 · 顔認証
38. 出典: 平成23年度 特別試験 ITパスポート試験 問79
SSL の機能に関する記述のうち, 最も適切なものはどれか。
SSL/TLS · 暗号化
39. 出典: 平成23年度 特別試験 ITパスポート試験 問88
暗号化通信で使用される共通鍵暗号方式に関する記述のうち, 適切なものはどれか。
共通鍵暗号方式 · 公開鍵暗号方式 · 暗号化 · 復号
40. 出典: 平成24年度 秋期 ITパスポート試験 問56
A さんが B さんに暗号化メールを送信したい。S/MIME (Secure/Multipurpose Internet Mail Extensions) を利用して暗号化したメールを送信する場合の条件のうち,適切なものはどれか。
公開鍵暗号方式 · デジタル証明書 · 公開鍵基盤
41. 出典: 平成24年度 秋期 ITパスポート試験 問99
A社では,個人情報保護法に従って,個人情報を取り扱っている。Bさんが所属する営業部では,個人の顧客がインターネット上のA社のWebページに会員登録することで,商品購入ができるという事業を開始することになった。そこで,Bさんは会員登録をするWebページの仕組みとして,次の事項を考えた。 〔会員登録をするWebページの仕組み〕 ① 個人情報の利用目的を記述したWebページを表示し,顧客が同意ボタンを押すと,個人情報を入力するWebページに移動する。 ② 会員登録の項目としては,氏名,住所,電話番号,生年月日,性別,メールアドレス,ID及びパスワードがあり,これらは必ず入力してもらう。メールアドレスとパスワードについては,誤入力を防ぐために,同じ情報を2度入力してもらう。 ③ Webページでの個人情報の入力が終了し,送信ボタンを押した後,入力情報を確認するWebページを表示し,顧客に入力の間違いがないかを確認してもらう。このとき,入力されたIDが他の会員によって既に登録されている場合,変更を求める。 ④ 顧客が入力情報を確認し,登録ボタンを押した後,登録したメールアドレス宛に,A社の会員として登録された旨を伝える電子メール(以下,メールという)を送信する。 ⑤ ②及び③における顧客のPCとA社のWebサーバとのデータのやり取りは,暗号化による通信を行う。 [会員登録をする Web ページの仕組み]の⑤の暗号化による通信で利用する仕組みとして, 適切なものはどれか。
SSL/TLS · 暗号化
42. 出典: 平成24年度 秋期 ITパスポート試験 問100
A 社では,インターネットサービスプロバイダ(以下,ISP という)のハウジングサービスを使って,Web サーバとデータベースサーバ(以下,DB サーバという)を運用している。会員情報は,ISP の DMZ 内にある Web サーバを経由して,外部から保護された ISP のネットワーク内にある DB サーバに蓄積される。B さんは,会員情報を ISP の Web サーバ又は DB サーバから A 社内の PC に転送する必要があり,その間で個人情報の漏えいが発生しないような仕組みを考えることになった。転送の仕組みとして,適切なものはどれか。
VPN · ハウジングサービス · DMZ
43. 出典: 平成24年度 春期 ITパスポート試験 問59
ディジタル署名を用いることで可能なことはどれか。
デジタル署名 · 完全性
44. 出典: 平成25年度 秋期 ITパスポート試験 問50
バイオメトリクス認証に該当するものはどれか。
静脈パターン認証 · 多要素認証 · 顔認証
45. 出典: 平成25年度 秋期 ITパスポート試験 問60
AさんがBさんに署名付きメールを送信したい。S/MIME (Secure/Multipurpose Internet Mail Extensions) を利用して署名付きメールを送信する場合の条件のうち, 適切なものはどれか。
デジタル署名 · 公開鍵暗号方式 · デジタル証明書
46. 出典: 平成25年度 秋期 ITパスポート試験 問72
情報セキュリティ対策に関する記述 a〜c のうち,通信内容を暗号化することによって実現できることだけを全て挙げたものはどれか。 a 通信途中に改ざんされたデータを復旧する。 b 通信内容を第三者に知られないようにする。 c 盗聴された場合に,盗聴した者を特定する。
暗号化 · 機密性
47. 出典: 平成25年度 秋期 ITパスポート試験 問79
企業内ネットワークからも, 外部ネットワークからも論理的に隔離されたネットワーク領域であり, そこに設置されたサーバが外部から不正アクセスを受けたとしても, 企業内ネットワークには被害が及ばないようにするためのものはどれか。
DMZ · ファイアウォール
48. 出典: 平成25年度 秋期 ITパスポート試験 問81
無線LAN のセキュリティにおいて, アクセスポイントが接続要求を受け取ったときに, 端末固有の情報を基にアクセス制御を行う仕組みはどれか。
アクセス制御 · MACアドレス
49. 出典: 平成25年度 秋期 ITパスポート試験 問96
機密度の高い関連資料のファイルに設定するパスワードとして, 適切なものはどれか。
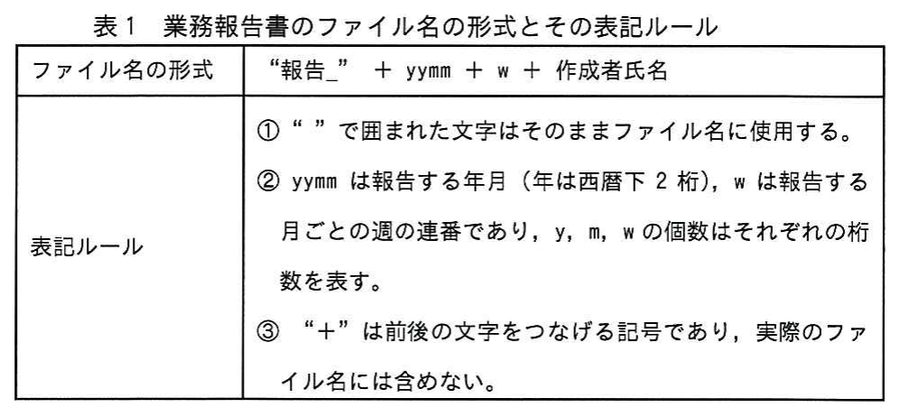
パスワード
50. 出典: 平成25年度 春期 ITパスポート試験 問58
システムの利用者認証技術に関する記述のうち, 適切なものはどれか。
ワンタイムパスワード · シングルサインオン · 多要素認証
51. 出典: 平成25年度 春期 ITパスポート試験 問68
ファイアウォール機能付きルータとハブを用いて、PC3台とインターネット対応テレビをインターネットに接続したい。全ての機器に対して、ルータのファイアウォール機能が生かせる配線として適切なものはどれか。ここで、図中の「FW」はファイアウォール機能を示す。

ファイアウォール · ハブ · ルーター
52. 出典: 平成25年度 春期 ITパスポート試験 問74
次の図の構成で、HTTPSプロトコルを用いてブラウザとWebサーバで通信を行うとき、通信内容が暗号化される区間はどれか。 [ブラウザ] ― [プロキシサーバ] ― [ルータ] ― (インターネット) ― [Webサーバ]

SSL/TLS · HTTPS
53. 出典: 平成25年度 春期 ITパスポート試験 問80
盗難にあった PC からの情報漏えいを防止するための対策として, 最も適切なものはどれか。ここで, PC のログインパスワードは十分な強度があるものとする。
ディスク暗号化 · 暗号化 · IDS · ファイアウォール
54. 出典: 平成25年度 春期 ITパスポート試験 問81
職場でのノートPCの管理に関する記述①〜④のうち、盗難防止対策として、適切なものだけを全て挙げたものはどれか。 ① OSのログインパスワードを設定する。 ② PCをチェーンで施錠固定する。 ③ 帰宅時は施錠可能なキャビネットに保管する。 ④ 離席時にはパスワードロックを行う。
セキュリティケーブル · 施錠管理 · クリアスクリーン
55. 出典: 平成25年度 春期 ITパスポート試験 問100
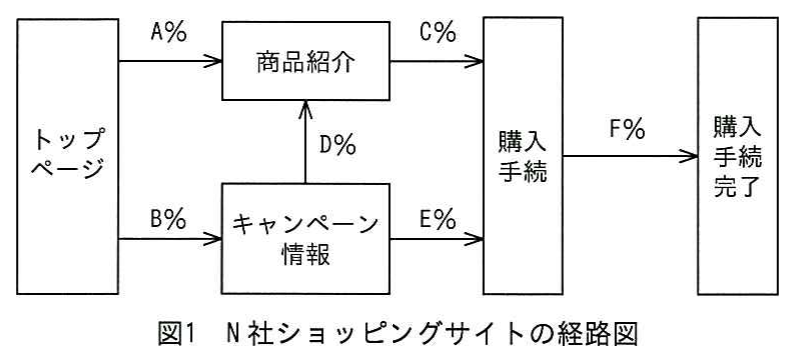
N社はスポーツ用品の小売販売業者で,実店舗販売の他,インターネットのショッピングサイトを利用した通信販売も行っている。ショッピングサイトのサーバの運用は外部に委託しており,毎月,委託先からアクセスログの分析結果が報告されるので,この報告に基づき,サイトの運営や改善に当たっている。 ショッピングサイトのトップページから商品購入手続完了に至る経路は,図1のとおりであり,図1中の矢印はリンクの経路を示す。ここで,A〜Fは矢印の元のページから先のページへのアクセス率である。例えば,トップページにアクセスした利用者のA%が商品紹介のページにアクセスし,商品紹介のページにアクセスした利用者のC%が購入手続のページにアクセスしていることを示している。また,トップページへの外部からのアクセス件数に対する購入手続完了の件数の割合をコンバージョン率といい,先月のコンバージョン率は5%であった。 N社では、ショッピングサイトの売上増加には、利用者が安心してショッピングができるような配慮が大切であると考え、利用者の信頼を得るための様々な方策を検討している。インターネットを通じた商品の購入を利用者が安心して行えるように、N社が実施する方策として、適切なものはどれか。
デジタル証明書 · SSL/TLS · 暗号化 · 認証局
56. 出典: 平成26年度 秋期 ITパスポート試験 問50
スマートフォンの取扱いに関する記述のうち, セキュリティの観点から不適切な行動はどれか。
MDM · 暗号化
57. 出典: 平成26年度 秋期 ITパスポート試験 問51
次の認証方式の特徴に関する記述として,適切なものはどれか。 ・利用者にはあらかじめ乱数表が渡されている。 ・乱数表に印刷された数字は利用者ごとに異なる。 ・システムが要求する乱数表の座標位置に記載された数字をパスワードとして入力する。(座標位置は毎回異なる。) ・正しいパスワードの入力が確認できた場合に認証が成功する。 〔乱数表の例〕
| A | B | C | D | E | |
|---|---|---|---|---|---|
| 1 | 37 | 24 | 99 | 91 | 76 |
| 2 | 77 | 75 | 64 | 88 | 52 |
| 3 | 94 | 84 | 11 | 41 | 58 |
| 4 | 66 | 61 | 18 | 26 | 31 |
| 5 | 47 | 60 | 81 | 23 | 29 |
システムが要求する乱数表の座標位置が B1, C2, D3, E4 の場合 パスワードは 24644131 となる。

ワンタイムパスワード · 多要素認証 · パスワード · リスクベース認証
58. 出典: 平成26年度 秋期 ITパスポート試験 問54
セキュリティに問題があるPCを社内ネットワークなどに接続させないことを目的とした仕組みであり, 外出先で使用したPCを会社に持ち帰った際に, ウイルスに感染していないことなどを確認するために利用するものはどれか。
検疫ネットワーク · DMZ · IDS · ファイアウォール
59. 出典: 平成26年度 秋期 ITパスポート試験 問55
PKI(公開鍵基盤)における電子証明書に関する記述のうち, 適切なものはどれか。
PKI · 公開鍵基盤 · デジタル証明書 · CA · 認証局
60. 出典: 平成26年度 秋期 ITパスポート試験 問57
生体認証による入退室管理システムに全社員を登録し, 社内の各部屋に入室を許可する社員を設定した。退室は管理していない。a〜dの記述のうち, この入退室管理システムで実現できることだけを全て挙げたものはどれか。 a 権限のある社員だけに入室を許可する。 b 入室者が部屋にいた時間を記録する。 c 入室を試みて, 拒否された社員を記録する。 d 部屋にいる人数を把握する。
入退室管理 · 顔認証 · アクセス制御
61. 出典: 平成26年度 秋期 ITパスポート試験 問60
認証技術を,所有物による認証,身体的特徴による認証及び知識による認証の三つに分類したとき,分類と実現例①~③の適切な組合せはどれか。 ① ICカードを用いた認証 ② ID,パスワードによる認証 ③ 指紋による認証

ICカード · パスワード · 多要素認証
62. 出典: 平成26年度 秋期 ITパスポート試験 問62
ペネトレーションテストの説明として, 適切なものはどれか。
ペネトレーションテスト
63. 出典: 平成26年度 秋期 ITパスポート試験 問69
バイオメトリクス認証の例として, 適切なものはどれか。
静脈パターン認証 · 顔認証 · 虹彩認証
64. 出典: 平成26年度 秋期 ITパスポート試験 問77
暗号化通信で使用する鍵 a〜c のうち、セキュリティ上、第三者に知られてはいけないものだけを全て挙げたものはどれか。 a 共通鍵暗号方式の共通鍵 b 公開鍵暗号方式の公開鍵 c 公開鍵暗号方式の秘密鍵
共通鍵暗号方式 · 公開鍵暗号方式 · 署名鍵 · 検証鍵
65. 出典: 平成26年度 秋期 ITパスポート試験 問80
物理的セキュリティ対策の不備が原因となって発生するインシデントの例として, 最も適切なものはどれか。
入退室管理 · 施錠管理
66. 出典: 平成26年度 春期 ITパスポート試験 問54
ファイルサーバの運用管理に関する記述 a〜d のうち, セキュリティ対策として有効なものだけを全て挙げたものはどれか。 a アクセスする利用者のパスワードを複雑かつ十分な長さに設定する。 b 許可された IP アドレスの PC だけからアクセスできるように設定する。 c ゲストユーザにもサーバへアクセスできる権限を与える。 d サーバのアクセスログを取得し, 定期的に監査する。
アクセス制御 · パスワード · 監視 · アクセス権
67. 出典: 平成26年度 春期 ITパスポート試験 問55
公衆回線を, あたかも専用回線であるかのごとく利用できるようにするために使われる技術を何というか。
VPN
68. 出典: 平成26年度 春期 ITパスポート試験 問66
データを暗号化することによって防ぐことのできる脅威はどれか。
暗号化 · 盗聴
69. 出典: 平成26年度 春期 ITパスポート試験 問76
セキュリティ対策の目的①〜④のうち, 適切なアクセス権を設定することによって効果があるものだけを全て挙げたものはどれか。 ① DoS攻撃から守る。 ② 情報漏えいを防ぐ。 ③ ショルダハッキングを防ぐ。 ④ 不正利用者による改ざんを防ぐ。
アクセス権 · アクセス制御
70. 出典: 平成26年度 春期 ITパスポート試験 問79
送信する電子メールの本文と添付ファイルを暗号化し, 宛先に指定した受信者だけが内容を読むことができるようにしたい。このとき使用する技術として, 最も適切なものはどれか。
暗号化 · MIME · 公開鍵暗号方式
71. 出典: 平成26年度 春期 ITパスポート試験 問82
情報セキュリティに関する対策 a〜d のうち, ウイルスに感染することを防止するための対策として, 適切なものだけを全て挙げたものはどれか。 a ウイルス対策ソフトの導入 b セキュリティパッチ (修正モジュール) の適用 c ハードディスクのパスワード設定 d ファイルの暗号化
コンピュータウイルス · セキュリティホール
72. 出典: 平成27年度 秋期 ITパスポート試験 問45
インターネットなどの共用のネットワークに接続された端末同士を, 暗号化や認証によってセキュリティを確保して, あたかも専用線で結んだように利用できる技術を何というか。
VPN · 暗号化
73. 出典: 平成27年度 秋期 ITパスポート試験 問51
情報セキュリティの対策を, 技術的セキュリティ対策, 人的セキュリティ対策及び物理的セキュリティ対策の三つに分類するとき, 物理的セキュリティ対策に該当するものはどれか。
施錠管理
74. 出典: 平成27年度 秋期 ITパスポート試験 問55
ワンタイムパスワードに関する記述中の a、b に入れる字句の適切な組合せはどれか。 利用者は、トークンと呼ばれる装置などを用いて生成された [ a ] のパスワードを使って認証を受ける。このパスワードをワンタイムパスワードと呼び、これを利用することで、パスワードの漏えいによる [ b ] のリスクを低減することができる。

ワンタイムパスワード · なりすまし
75. 出典: 平成27年度 秋期 ITパスポート試験 問59
バイオメトリクス認証に関する記述として、適切なものはどれか。
本人拒否率 · 他人受入率 · 静脈パターン認証 · 網膜認証
76. 出典: 平成27年度 秋期 ITパスポート試験 問70
暗号方式には共通鍵暗号方式と公開鍵暗号方式がある。共通鍵暗号方式の特徴として, 適切なものはどれか。
共通鍵暗号方式 · 公開鍵暗号方式
77. 出典: 平成27年度 秋期 ITパスポート試験 問74
スマートフォンを安全に利用するために行うこととして, 適切なものはどれか。
パスワード · MDM
78. 出典: 平成27年度 秋期 ITパスポート試験 問83
PKIにおいて, 電子証明書が正当性を証明しているものはどれか。
デジタル証明書 · 公開鍵暗号方式 · PKI · 公開鍵基盤
79. 出典: 平成27年度 秋期 ITパスポート試験 問84
社員に対する情報セキュリティ教育の実施に関する記述 a〜d のうち, 適切なものだけを全て挙げたものはどれか。 a 情報セキュリティ違反をした者に対する再教育に当たっては, 同じ過ちを繰り返さないための予防処置も含める。 b 新入社員に対する研修プログラムに組み込む。 c 対象は情報システム部門に所属する社員に限定する。 d 定期的な実施に加えて, 情報セキュリティに関わる事件や事故が発生した後にも実施する。
情報セキュリティ啓発 · 情報セキュリティ訓練
80. 出典: 平成27年度 秋期 ITパスポート試験 問99
Aさんは,PCを買い替えたので,これまで使用していたPCを処分することにした。そこで,インターネットの検索エンジンを利用して,製造メーカに回収してもらう方法を調べ,その結果に基づき適切に処分することにした。 Aさんが処分する機器とAさんが調べた結果は,次のとおりである。 〔Aさんが処分する機器〕 (1) 8GバイトのHDDを内蔵したX社製のデスクトップPC本体が1台 (2) X社製のブラウン管ディスプレイが1台 (3) 40GバイトのHDDを内蔵したX社製の液晶ディスプレイ一体型PCが1台 〔Aさんが調べた結果〕 (1) PCリサイクルマークが付いているX社製の機器の回収は無償である。 (2) PCリサイクルマークが付いていないX社製の機器の回収は有償であり,その料金は,次の表のとおりである。
| 機器種別 | 料金(円) |
|---|---|
| デスクトップPC本体 | 3,240 |
| 液晶ディスプレイ,液晶ディスプレイ一体型PC | 3,240 |
| ブラウン管ディスプレイ,ブラウン管ディスプレイ一体型PC | 4,320 |
(3) 回収してもらう前に,オフィスツールで作成した文書など,HDD内にある全てのデータを他人が読み取ることができないように処理する必要がある。 Aさんは,一般的なフォーマット処理ではなく,HDD内のデータを悪意のある他人が読み取れなくするための専用のソフトウェア(以下,専用ソフトという)を用いてHDD内の全ての領域を処理した後,機器を処分することにした。 Aさんが用いる専用ソフトがもつ機能として、適切なものはどれか。
81. 出典: 平成27年度 春期 ITパスポート試験 問54
ある認証システムでは虹彩認証とパスワード認証を併用しており, 認証手順は次のとおりである。この認証システムの特徴として, 適切なものはどれか。 〔認証手順〕 ① 虹彩認証に成功するとログインできる。 ② 虹彩認証に3回失敗するとパスワードの入力を求める。 ③ 正しいパスワードを入力することでログインできる。 ④ パスワード認証に3回失敗するとアカウントがロックアウトされる。
虹彩認証 · パスワード · 多要素認証
82. 出典: 平成27年度 春期 ITパスポート試験 問55
ブラウザとWebサーバ間でSSLを使った通信を行うことを示すURLの先頭の記述として, 適切なものはどれか。
SSL/TLS · URL
83. 出典: 平成27年度 春期 ITパスポート試験 問61
ワンタイムパスワードを用いることによって防げることはどれか。
ワンタイムパスワード · パスワード
84. 出典: 平成27年度 春期 ITパスポート試験 問63
社内の情報セキュリティ教育に関する記述のうち, 適切なものはどれか。
情報セキュリティ啓発 · 情報セキュリティ訓練
85. 出典: 平成27年度 春期 ITパスポート試験 問70
Webブラウザの利用方法①〜③のうち、セキュリティリスクが軽減する利用方法だけを全て挙げたものはどれか。 ① IDとパスワードをWebブラウザに記憶させる。 ② JavaScriptを無効にする。 ③ 管理者権限でPCにログインし、Webブラウザを利用する。
アクセス制御 · Webブラウザ · アクセス権
86. 出典: 平成27年度 春期 ITパスポート試験 問73
共通鍵暗号方式の説明として、適切なものはどれか。
共通鍵暗号方式 · 公開鍵暗号方式
87. 出典: 平成27年度 春期 ITパスポート試験 問74
無線LANにおいて, 端末とアクセスポイント間で伝送されているデータの盗聴を防 止するために利用されるものはどれか。
暗号化 · 無線LAN · 盗聴
88. 出典: 平成27年度 春期 ITパスポート試験 問78
受け取ったデータが改ざんされていることを検知するのに使われる技術はどれか。
デジタル署名 · ハッシュ関数
89. 出典: 平成28年度 秋期 ITパスポート試験 問55
PKI において, ディジタル署名をした電子メールに関する記述として, 適切なものだけを全て挙げたものはどれか。 a 送信者が本人であるかを受信者が確認できる。 b 電子メールが途中で盗み見られることを防止できる。 c 電子メールの内容が改ざんされていないことを受信者が確認できる。
デジタル署名 · PKI · 公開鍵基盤
90. 出典: 平成28年度 秋期 ITパスポート試験 問57
通信事業者が構築したネットワークを利用し, インターネットで用いられているのと同じネットワークプロトコルによって, 契約者の拠点間だけを専用線のように セキュリティを確保して接続する WAN サービスはどれか。
VPN
91. 出典: 平成28年度 秋期 ITパスポート試験 問59
会社で業務に使用している PC において、OS、ミドルウェアやアプリケーションなどに適用するセキュリティパッチに関する記述として、適切なものはどれか。
セキュリティホール · コンピュータウイルス
92. 出典: 平成28年度 秋期 ITパスポート試験 問66
個人の身体的, 行動的特徴を用いた認証であり, 認証のために個人が情報を記憶したり, 物を所持したりする必要はないが, 認証用の特別な装置が必要なものはどれか。
多要素認証 · 顔認証 · 静脈パターン認証 · 虹彩認証
93. 出典: 平成28年度 秋期 ITパスポート試験 問73
インターネット経由で行うペネトレーションテストで見つけられる脆弱性の例として, 適切なものはどれか。
ペネトレーションテスト
94. 出典: 平成28年度 秋期 ITパスポート試験 問79
WPA2による暗号化を設定したアクセスポイントがある。このアクセスポイントを経由して、図のようにPCをインターネット上のWebサーバに接続するとき、WPA2による暗号化の効果が及ぶ範囲として、適切なものはどれか。 図(ネットワーク構成): PC ―(無線)― アクセスポイント ―(有線)― ファイアウォール ―(有線)― インターネット ―(有線)― Webサーバ

暗号化 · 無線LAN · VPN
95. 出典: 平成28年度 秋期 ITパスポート試験 問97
公開鍵暗号方式と比べた場合の, 共通鍵暗号方式の特徴として適切なものはどれか。
共通鍵暗号方式 · 公開鍵暗号方式
96. 出典: 平成28年度 秋期 ITパスポート試験 問98
アンチパスバック方式はIDの状態を記録し, 入室済みのIDでの再入室, 退室済みのIDでの再退室を規制するものである。IDカードを用いた入退室管理システムを導入した部屋の利用制限について, アンチパスバック方式を導入することで実現できることはどれか。
アンチパスバック · 入退室管理
97. 出典: 平成28年度 秋期 ITパスポート試験 問99
所属するグループ又はメンバに設定した属性情報によって、人事ファイルへのアクセス権を管理するシステムがある。人事部グループと、所属するメンバA〜Dの属性情報が次のように設定されているとき、人事ファイルを参照可能な人数と更新可能な人数の組合せはどれか。 〔属性情報の設定方式〕 (1) 属性情報は3ビットで表される。 (2) 各ビットは、左から順に参照、更新、削除に対応し、1が許可、0が禁止を意味する。 (3) グループの属性情報は、メンバの属性情報が未設定の場合にだけ適用される。 〔属性情報の設定内容〕 人事部グループ:100 メンバA:100、メンバB:111、メンバC:110、メンバD:未設定

アクセス制御 · アクセス権
98. 出典: 平成28年度 秋期 ITパスポート試験 問100
限られた人にしか閲覧を許可していない紙の名簿を電子化して、名簿ファイルとして管理することにした。次のa〜dのうち、個人情報の漏えい対策として、適切なものだけを全て挙げたものはどれか。 a 名簿ファイルに読込みパスワードを設定する。 b 名簿ファイルを暗号化して保存する。 c 名簿ファイルを保存するサーバを二重化構成にする。 d 名簿を電子化した後、紙の名簿をシュレッダーで廃棄する。
暗号化 · ファイル暗号化 · パスワード
99. 出典: 平成28年度 春期 ITパスポート試験 問57
情報セキュリティにおけるPKIに必要不可欠な構成要素はどれか。
PKI · 公開鍵基盤 · CA · 認証局
100. 出典: 平成28年度 春期 ITパスポート試験 問64
SQLインジェクションの対策などで用いられ, 処理の誤動作を招かないように, 利用者がWebサイトに入力した内容に含まれる有害な文字列を無害な文字列に置き換えることを何と呼ぶか。
SQLインジェクション対策 · クロスサイトスクリプティング対策 · SQLインジェクション
101. 出典: 平成28年度 春期 ITパスポート試験 問76
認証方式を“知識による認証”,“所持品による認証”及び“個人の身体的・行動的特徴による認証”の三つに分類したとき,“個人の身体的・行動的特徴による認証”に分類されるものはどれか。
静脈パターン認証 · 虹彩認証 · 顔認証 · 多要素認証 · ICカード · パスワード
102. 出典: 平成28年度 春期 ITパスポート試験 問87
公開鍵暗号方式を用いた機密データの受渡しに関する記述中の a, b に入れる字句の適切な組合せはどれか。 データの受信者Aは, 自分の [ a ] 鍵と [ b ] 鍵を用意して [ a ] 鍵を送信者Bに送付する。データの送信者Bは, 受信者Aから送付された [ a ] 鍵を用いてデータを暗号化して受信者Aに送信する。受信者Aは, 送信者Bから受信した暗号化されたデータを自分の [ b ] 鍵を使って復号する。

公開鍵暗号方式 · 暗号化 · 復号
103. 出典: 平成28年度 春期 ITパスポート試験 問89
セキュリティを保つべきサーバルームの運用例として, 適切なものはどれか。
入退室管理 · 施錠管理 · 監視 · ICカード
104. 出典: 平成28年度 春期 ITパスポート試験 問90
認証に必要な情報の変更又は更新を定期的に行う必要がないものだけを全て挙げたものはどれか。 a 虹彩認証 b 電子証明書による認証 c パスワード認証
虹彩認証 · パスワード · デジタル証明書
105. 出典: 平成28年度 春期 ITパスポート試験 問93
シングルサインオンの説明として, 適切なものはどれか。
シングルサインオン
106. 出典: 平成29年度 秋期 ITパスポート試験 問59
コンピュータなどのアカウントに設定するパスワードに関し, 使用する文字種や長さなどの条件を定めたものはどれか。
パスワード · シングルサインオン · ワンタイムパスワード
107. 出典: 平成29年度 秋期 ITパスポート試験 問66
公開鍵暗号方式と共通鍵暗号方式において, 共通鍵暗号方式だけがもつ特徴として, 適切なものはどれか。
共通鍵暗号方式 · 公開鍵暗号方式
108. 出典: 平成29年度 秋期 ITパスポート試験 問70
ゼロデイ攻撃のような未知の脅威からシステムを守るための, 振る舞い検知の技術に関する記述として, 適切なものはどれか。
EDR · 監視
109. 出典: 平成29年度 秋期 ITパスポート試験 問71
バイオメトリクス認証の例として, 適切なものはどれか。
多要素認証 · ワンタイムパスワード · デジタル証明書
110. 出典: 平成29年度 秋期 ITパスポート試験 問72
アプリケーションプログラムやデバイスドライバなどを安全に配布したり, それらが不正に改ざんされていないことを確認したりするために利用するものはどれか。
デジタル署名 · 電子透かし
111. 出典: 平成29年度 秋期 ITパスポート試験 問85
VPNの説明として, 適切なものはどれか。
VPN
112. 出典: 平成29年度 秋期 ITパスポート試験 問95
バイオメトリクス認証の例として, 適切なものはどれか。
多要素認証 · 声紋認証
113. 出典: 平成29年度 秋期 ITパスポート試験 問97
次のような認証方式の特徴に関する記述として,適切なものはどれか。 ・利用者は認証用のマトリクス表における位置,順序情報だけを記憶する。 ・マトリクス表には認証の都度ランダムに数字が割り当てられる。 ・利用者は記憶した位置に表示されている数値を順にパスワードとして入力する。 ・正しい位置に表示されている数値の入力が確認できた場合に認証が成功する。 〔マトリクス表を利用した認証の例〕 今回の認証(パスワードは 5025) マトリクス表(左)
| 5 | 1 | 0 | 3 |
|---|---|---|---|
| 9 | 6 | 6 | 7 |
| 1 | 8 | 9 | 4 |
| 0 | 7 | 5 | 8 |
マトリクス表(右)
| 6 | 5 | 0 | 5 |
|---|---|---|---|
| 8 | 8 | 3 | 4 |
| 0 | 9 | 2 | 8 |
| 4 | 5 | 4 | 2 |
→(次回の認証) 次回の認証(パスワードは 3059) マトリクス表(左)
| 3 | 2 | 5 | 0 |
|---|---|---|---|
| 3 | 3 | 7 | 9 |
| 0 | 3 | 3 | 7 |
| 0 | 3 | 6 | 8 |
マトリクス表(右)
| 6 | 0 | 8 | 9 |
|---|---|---|---|
| 2 | 6 | 8 | 1 |
| 1 | 8 | 7 | 3 |
| 1 | 0 | 6 | 5 |
注記 網掛けの部分は,記憶した位置を示し,矢印は記憶した順序を示す。

ワンタイムパスワード · リスクベース認証
114. 出典: 平成29年度 春期 ITパスポート試験 問61
情報セキュリティにおけるディジタルフォレンジックスの説明として, 適切なものはどれか。
デジタルフォレンジックス
115. 出典: 平成29年度 春期 ITパスポート試験 問65
認証局 (CA:Certificate Authority) は, 公開鍵の持ち主が間違いなく本人であることを確認する手段を提供する。この確認に使用されるものはどれか。
CA · 認証局 · デジタル証明書 · 公開鍵暗号方式
116. 出典: 平成29年度 春期 ITパスポート試験 問76
バイオメトリクス認証に関する記述a〜cのうち、適切なものだけを全て挙げたものはどれか。 a 認証装置が大型なこともあり、ノートPCや携帯端末では利用されない。 b 利用者にとってパスワードを記憶する負担がない。 c 利用者の身体的特徴や、筆圧などの行動上の特徴を利用している。
静脈パターン認証 · 虹彩認証 · 顔認証 · パスワード · 多要素認証
117. 出典: 平成29年度 春期 ITパスポート試験 問86
AさんはBさんの公開鍵をもっている。Bさんの公開鍵を使ってAさんができることはどれか。
公開鍵暗号方式 · デジタル署名
118. 出典: 平成29年度 春期 ITパスポート試験 問88
外出先で PC をインターネットに直接接続するとき, インターネットからの不正アクセスを防ぐために使用するものとして, 適切なものはどれか。
ファイアウォール · アクセス制御
119. 出典: 平成29年度 春期 ITパスポート試験 問94
利用者が, トークンと呼ばれる装置などで生成した毎回異なる情報を用いて, 認証を受ける認証方式を何というか。
ワンタイムパスワード
120. 出典: 平成29年度 春期 ITパスポート試験 問98
社外秘の情報が記録されている媒体などを情報漏えいが起こらないように廃棄する方法として, 適切なものはどれか。
施錠管理 · 遠隔バックアップ
121. 出典: 平成29年度 春期 ITパスポート試験 問99
文書を A さんから B さんに送るとき, 公開鍵暗号方式を用いた暗号化とディジタル署名によって, セキュリティを確保したい。このとき, A さんの公開鍵が使われる場面はどれか。
公開鍵暗号方式 · デジタル署名 · 検証鍵 · 署名鍵
122. 出典: 平成30年度 秋期 ITパスポート試験 問62
電子証明書を発行するときに生成した秘密鍵と公開鍵の鍵ペアのうち, 秘密鍵が漏えいした場合の対処として, 適切なものはどれか。
CA · 認証局 · デジタル証明書 · CRL · 証明書失効リスト · 公開鍵暗号方式
123. 出典: 平成30年度 秋期 ITパスポート試験 問69
システムの利用者を認証するための方式に関する記述のうち, 適切なものはどれか。
ワンタイムパスワード · シングルサインオン
124. 出典: 平成30年度 秋期 ITパスポート試験 問71
HTTPS で接続した Web サーバとブラウザ間の暗号化通信に利用されるプロトコル はどれか。
SSL/TLS
125. 出典: 平成30年度 秋期 ITパスポート試験 問72
MDM (Mobile Device Management) の説明として, 適切なものはどれか。
MDM
126. 出典: 平成30年度 秋期 ITパスポート試験 問84
社内の PC でマルウェアが発見された。そのマルウェアが他の PC にも存在するかどうかを調査する方法として, 最も適切なものはどれか。
ハッシュ関数 · マルウェア
127. 出典: 平成30年度 秋期 ITパスポート試験 問90
バイオメトリクス認証の例として, 適切なものはどれか。
静脈パターン認証 · 多要素認証
128. 出典: 平成30年度 秋期 ITパスポート試験 問93
公開鍵暗号方式を利用した処理と,その処理に使用する公開鍵の組合せ a~c のうち,適切なものだけを全て挙げたものはどれか。
| 処理 | 使用する公開鍵 | |
|---|---|---|
| a | 作成した電子メールに対するディジタル署名の付与 | 電子メール作成者の公開鍵 |
| b | 受信した電子メールに付与されているディジタル署名の検証 | 電子メール作成者の公開鍵 |
| c | 使用しているブラウザからWebサーバへの暗号化通信 | Webサーバの公開鍵 |

公開鍵暗号方式 · デジタル署名 · 検証鍵 · 公開鍵基盤
129. 出典: 平成30年度 春期 ITパスポート試験 問57
SSL/TLS による通信内容の暗号化を実現させるために用いるものはどれか。
SSL/TLS · サーバ証明書 · デジタル証明書
130. 出典: 平成30年度 春期 ITパスポート試験 問63
パスワード管理に関する記述のうち, 適切なものはどれか。
パスワード · 利用者ID
131. 出典: 平成30年度 春期 ITパスポート試験 問68
企業のネットワークにおいて, DMZ (非武装地帯) ではなく, 企業内 LAN に設置すべきサーバはどれか。
DMZ
132. 出典: 平成30年度 春期 ITパスポート試験 問69
電子メールで使用される S/MIME の説明として, 適切なものはどれか。
デジタル証明書 · 公開鍵暗号方式 · 暗号化
133. 出典: 平成30年度 春期 ITパスポート試験 問79
認証に用いられる情報 a~d のうち, バイオメトリクス認証に利用されるものだけを全て挙げたものはどれか。 a PIN (Personal Identification Number) b 虹彩 c 指紋 d 静脈
虹彩認証 · 静脈パターン認証 · 多要素認証
134. 出典: 平成30年度 春期 ITパスポート試験 問91
シングルサインオンの特徴として, 適切なものはどれか。
シングルサインオン
135. 出典: 平成30年度 春期 ITパスポート試験 問92
a〜c のうち, PC がウイルスに感染しないようにするための対策として, 適切なものだけを全て挙げたものはどれか。 a ソフトウェアに対するセキュリティパッチの適用 b ハードディスクのストライピング c 利用者に対するセキュリティ教育
情報セキュリティ啓発 · 情報セキュリティ訓練 · コンピュータウイルス
136. 出典: 平成30年度 春期 ITパスポート試験 問97
ディジタルフォレンジックスの目的として, 適切なものはどれか。
デジタルフォレンジックス
137. 出典: 平成30年度 春期 ITパスポート試験 問98
A 社では紙の顧客名簿を電子化して, 電子データで顧客管理を行うことにした。 顧客名簿の電子データからの情報漏えいを防ぐ方法として, 適切なものはどれか。
暗号化 · ファイル暗号化
138. 出典: 平成31年度 春期 ITパスポート試験 問59
ログイン機能をもつ Web サイトに対する, パスワードの盗聴と総当たり攻撃へのそれぞれの対策の組合せとして, 最も適切なものはどれか。

パスワード · SSL/TLS · ブルートフォース攻撃 · 暗号化
139. 出典: 平成31年度 春期 ITパスポート試験 問75
A さんは B さんだけに伝えたい内容を書いた電子メールを, 公開鍵暗号方式を用いて B さんの鍵で暗号化して B さんに送った。この電子メールを復号するために必要な鍵はどれか。
公開鍵暗号方式 · 復号 · 暗号化
140. 出典: 平成31年度 春期 ITパスポート試験 問76
バイオメトリクス認証に関する記述として, 適切なものはどれか。
静脈パターン認証 · 本人拒否率 · 他人受入率 · FAR · 多要素認証
141. 出典: 平成31年度 春期 ITパスポート試験 問79
次の記述a〜cのうち, VPNの特徴として, 適切なものだけを全て挙げたものはどれか。 a アクセスポイントを経由しないで, 端末同士が相互に無線通信を行うことができる。 b 公衆ネットワークなどを利用するが, あたかも自社専用ネットワークのように使うことができる。 c ネットワークに接続することによって, PCのセキュリティ状態を検査することができる。
VPN
142. 出典: 平成31年度 春期 ITパスポート試験 問87
情報セキュリティ対策を, 技術的対策, 人的対策及び物理的対策の三つに分類したとき, 物理的対策の例として適切なものはどれか。
施錠管理 · 入退室管理
143. 出典: 平成31年度 春期 ITパスポート試験 問99
外部からの不正アクセスによるコンピュータに関する犯罪の疑いが生じた。そのとき, 関係する機器やデータ, ログなどの収集及び分析を行い, 法的な証拠性を明らかにするための手段や技術の総称はどれか。
デジタルフォレンジックス
144. 出典: 平成31年度 春期 ITパスポート試験 問100
電子商取引において, 注文した事実やその内容について否認されることを防止するために, 取引の相手に実施を依頼することとして, 最も適切なものはどれか。
デジタル署名 · 否認防止
145. 出典: 令和元年度 秋期 ITパスポート試験 問59
複数の取引記録をまとめたデータを順次作成するときに, そのデータに直前のデータのハッシュ値を埋め込むことによって, データを相互に関連付け, 取引記録を矛盾なく改ざんすることを困難にすることで, データの信頼性を高める技術はどれか。
ブロックチェーン · ハッシュ関数
146. 出典: 令和元年度 秋期 ITパスポート試験 問61
IPA "組織における内部不正防止ガイドライン (第4版)" にも記載されている, 内部不正防止の取組として適切なものだけを全て挙げたものはどれか。 a システム管理者を決めるときには, 高い規範意識をもつ者を一人だけ任命し, 全ての権限をその管理者に集中させる。 b 重大な不正を犯した内部不正者に対しては組織としての処罰を検討するとともに, 再発防止の措置を実施する。 c 内部不正対策は経営者の責任であり, 経営者は基本となる方針を組織内外に示す "基本方針" を策定し, 役職員に周知徹底する。
内部不正防止ガイドライン
147. 出典: 令和元年度 秋期 ITパスポート試験 問67
重要な情報を保管している部屋がある。この部屋への不正な入室及び室内での重要な情報への不正アクセスに関する対策として, 最も適切なものはどれか。
監視カメラ · 入退室管理 · アクセス制御
148. 出典: 令和元年度 秋期 ITパスポート試験 問70
大文字の英字から成る文字列の暗号化を考える。暗号化の手順と例は次のとおりである。この手順で暗号化した結果が「EGE」であるとき,元の文字列はどれか。
| 暗号化の手順 | 例 「FAX」の暗号化<br>処理前 | 例 「FAX」の暗号化<br>処理後 | |
|---|---|---|---|
| 1 | 表から英字を文字番号に変換する。 | FAX | 5, 0, 23 |
| 2 | 1文字目に1,2文字目に2,n文字目にnを加算する。 | 5, 0, 23 | 6, 2, 26 |
| 3 | 26で割った余りを新たな文字番号とする。 | 6, 2, 26 | 6, 2, 0 |
| 4 | 表から文字番号を英字に変換する。 | 6, 2, 0 | GCA |
| 英字 | A | B | C | D | E | F | G | H | I | J | K | L | M |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 文字番号 | 0 | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 | 11 | 12 |
| 英字 | N | O | P | Q | R | S | T | U | V | W | X | Y | Z |
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 文字番号 | 13 | 14 | 15 | 16 | 17 | 18 | 19 | 20 | 21 | 22 | 23 | 24 | 25 |

暗号化 · 復号
149. 出典: 令和元年度 秋期 ITパスポート試験 問73
IoT機器やPCに保管されているデータを暗号化するためのセキュリティチップであり、暗号化に利用する鍵などの情報をチップの内部に記憶しており、外部から内部の情報の取出しが困難な構造をもつものはどれか。
TPM · 耐タンパ性
150. 出典: 令和元年度 秋期 ITパスポート試験 問78
部外秘とすべき電子ファイルがある。このファイルの機密性を確保するために使用するセキュリティ対策技術として, 適切なものはどれか。
アクセス制御 · 機密性 · タイムスタンプ · デジタル署名 · ホットスタンバイ
151. 出典: 令和元年度 秋期 ITパスポート試験 問85
電子メールの内容が改ざんされていないことの確認に利用するものはどれか。
デジタル署名 · 完全性
152. 出典: 令和元年度 秋期 ITパスポート試験 問88
バイオメトリクス認証の例として, 適切なものはどれか。
静脈パターン認証 · 多要素認証 · ワンタイムパスワード · デジタル証明書
153. 出典: 令和元年度 秋期 ITパスポート試験 問92
外部と通信するメールサーバを DMZ に設置する理由として, 適切なものはどれか。
DMZ · ファイアウォール
154. 出典: 令和元年度 秋期 ITパスポート試験 問93
ディジタル署名やブロックチェーンなどで利用されているハッシュ関数の特徴に関する,次の記述中のa,bに入れる字句の適切な組合せはどれか。 ハッシュ関数によって,同じデータは,[ a ]ハッシュ値に変換され,変換後のハッシュ値から元のデータを復元することが[ b ]。

ハッシュ関数 · デジタル署名 · ブロックチェーン
155. 出典: 令和2年度 ITパスポート試験 問66
バイオメトリクス認証で利用する身体的特徴に関する次の記述中の a,b に入れる字句の適切な組合せはどれか。 バイオメトリクス認証における本人の身体的特徴としては,[ a ] が難しく,[ b ] が小さいものが優れている。

多要素認証 · 静脈パターン認証 · 虹彩認証 · 顔認証
156. 出典: 令和2年度 ITパスポート試験 問76
従業員に貸与するスマートフォンなどのモバイル端末を遠隔から統合的に管理する仕組みであり, セキュリティの設定や, 紛失時にロックしたり初期化したりする機能をもつものはどれか。
MDM
157. 出典: 令和2年度 ITパスポート試験 問78
通信プロトコルとしてTCP/IPを用いるVPNには, インターネットを使用するインターネットVPNや通信事業者の独自ネットワークを使用するIP-VPNなどがある。インターネットVPNではできないが, IP-VPNではできることはどれか。
VPN
158. 出典: 令和2年度 ITパスポート試験 問82
情報セキュリティの物理的対策として, 取り扱う情報の重要性に応じて, オフィスなどの空間を物理的に区切り, オープンエリア, セキュリティエリア, 受渡しエリアなどに分離することを何と呼ぶか。
入退室管理
159. 出典: 令和2年度 ITパスポート試験 問86
二要素認証の説明として, 最も適切なものはどれか。
多要素認証
160. 出典: 令和2年度 ITパスポート試験 問90
ハードウェアなどに対して外部から不正に行われる内部データの改ざんや解読, 取出しなどがされにくくなっている性質を表すものはどれか。
耐タンパ性
161. 出典: 令和2年度 ITパスポート試験 問93
無線LANにおいて, PCとアクセスポイント間の電波傍受による盗聴の対策として, 適切なものはどれか。
暗号化
162. 出典: 令和2年度 ITパスポート試験 問97
公開鍵暗号方式では, 暗号化のための鍵と復号のための鍵が必要となる。4人が相互に通信内容を暗号化して送りたい場合は, 全部で8個の鍵が必要である。このうち, 非公開にする鍵は何個か。
公開鍵暗号方式 · 署名鍵 · 検証鍵
163. 出典: 令和2年度 ITパスポート試験 問100
電子メールにディジタル署名を付与して送信するとき,信頼できる認証局から発行された電子証明書を使用することに比べて,送信者が自分で作成した電子証明書を使用した場合の受信側のリスクとして,適切なものはどれか。
デジタル署名 · デジタル証明書 · 認証局 · CA
164. 出典: 令和3年度 ITパスポート試験 問58
サーバルームへの共連れによる不正入室を防ぐ物理的セキュリティ対策の例として, 適切なものはどれか。
入退室管理 · アンチパスバック
165. 出典: 令和3年度 ITパスポート試験 問60
情報システムにおける二段階認証の例として, 適切なものはどれか。
多要素認証
166. 出典: 令和3年度 ITパスポート試験 問63
PC やスマートフォンのブラウザから無線 LAN のアクセスポイントを経由して, インターネット上の Web サーバにアクセスする。このときの通信の暗号化に利用する SSL/TLS と WPA2に関する記述のうち, 適切なものはどれか。
SSL/TLS
167. 出典: 令和3年度 ITパスポート試験 問68
全ての通信区間で盗聴されるおそれがある通信環境において, 受信者以外に内容を知られたくないファイルを電子メールに添付して送る方法として, 最も適切なものはどれか。
暗号化 · 公開鍵暗号方式 · ファイル暗号化
168. 出典: 令和3年度 ITパスポート試験 問69
バイオメトリクス認証における認証精度に関する次の記述中の a, b に入れる字句の適切な組合せはどれか。 バイオメトリクス認証において, 誤って本人を拒否する確率を本人拒否率といい, 誤って他人を受け入れる確率を他人受入率という。また, 認証の装置又はアルゴリズムが生体情報を認識できない割合を未対応率という。 認証精度の設定において, [ a ] が低くなるように設定すると利便性が高まり, [ b ] が低くなるように設定すると安全性が高まる。

本人拒否率 · FRR · 他人受入率 · FAR
169. 出典: 令和3年度 ITパスポート試験 問73
IoT デバイスに関わるリスク対策のうち, IoT デバイスが盗まれた場合の耐タンパ性を高めることができるものはどれか。
耐タンパ性 · ファイル暗号化 · TPM
170. 出典: 令和3年度 ITパスポート試験 問76
IoT デバイス群とそれを管理する IoT サーバで構成される IoT システムがある。 全ての IoT デバイスは同一の鍵を用いて通信の暗号化を行い, IoT サーバでは IoT デバイスがもつ鍵とは異なる鍵で通信の復号を行うとき, この暗号技術はどれか。
公開鍵暗号方式 · 共通鍵暗号方式 · ハッシュ関数
171. 出典: 令和3年度 ITパスポート試験 問97
複数のコンピュータが同じ内容のデータを保持し,各コンピュータがデータの正当性を検証して担保することによって,矛盾なくデータを改ざんすることが困難となる,暗号資産の基盤技術として利用されている分散型台帳を実現したものはどれか。
ブロックチェーン · 暗号資産
172. 出典: 令和4年度 ITパスポート試験 問37
システムによる内部統制を目的として, 幾つかの機能を実装した。次の処理は, どの機能の実現例として適切か。 ログイン画面を表示して利用者 ID とパスワードを入力する。利用者 ID とパスワードの組合せがあらかじめ登録されている内容と一致する場合は業務メニュー画面に遷移する。一致しない場合は遷移せずにエラーメッセージを表示する。
アクセス制御 · ログイン · 利用者ID · パスワード
173. 出典: 令和4年度 ITパスポート試験 問56
ランサムウェアによる損害を受けてしまった場合を想定して, その損害を軽減するための対策例として, 適切なものはどれか。
遠隔バックアップ · バックアップ · ランサムウェア
174. 出典: 令和4年度 ITパスポート試験 問60
公開鍵暗号方式で使用する鍵に関する次の記述中の a, b に入れる字句の適切な組合せはどれか。 それぞれ公開鍵と秘密鍵をもつ A 社と B 社で情報を送受信するとき, 他者に通信を傍受されても内容を知られないように, 情報を暗号化して送信することにした。 A 社から B 社に情報を送信する場合, A 社は [ a ] を使って暗号化した情報を B 社に送信する。B 社は A 社から受信した情報を [ b ] で復号して情報を取り出す。

公開鍵暗号方式 · 暗号化 · 復号
175. 出典: 令和4年度 ITパスポート試験 問64
a〜d のうち, ファイアウォールの設置によって実現できる事項として, 適切なものだけを全て挙げたものはどれか。 a 外部に公開する Web サーバやメールサーバを設置するための DMZ の構築 b 外部のネットワークから組織内部のネットワークへの不正アクセスの防止 c サーバルームの入り口に設置することによるアクセスを承認された人だけの入室 d 不特定多数のクライアントからの大量の要求を複数のサーバに動的に振り分けることによるサーバ負荷の分散
ファイアウォール · DMZ · アクセス制御
176. 出典: 令和4年度 ITパスポート試験 問70
電子メールにデジタル署名を付与することによって得られる効果だけを全て挙げたものはどれか。 a 可用性が向上する。 b 完全性が向上する。 c 機密性が向上する。
デジタル署名 · 完全性
177. 出典: 令和4年度 ITパスポート試験 問74
サーバ室など, セキュリティで保護された区画への入退室管理において, 一人の認証で他者も一緒に入室する共連れの防止対策として, 利用されるものはどれか。
アンチパスバック · 入退室管理
178. 出典: 令和4年度 ITパスポート試験 問75
バイオメトリクス認証に関する記述として, 適切なものはどれか。
他人受入率 · FAR · 静脈パターン認証 · 本人拒否率
179. 出典: 令和4年度 ITパスポート試験 問82
A 社では, 従業員の利用者 ID とパスワードを用いて社内システムの利用者認証を行っている。セキュリティを強化するために, このシステムに新たな認証機能を一つ追加することにした。認証機能 a〜c のうち, このシステムに追加することによって, 二要素認証になる機能だけを全て挙げたものはどれか。 a A社の従業員証として本人に支給している IC カードを読み取る認証 b あらかじめシステムに登録しておいた本人しか知らない秘密の質問に対する答えを入力させる認証 c あらかじめシステムに登録しておいた本人の顔の特徴と, 認証時にカメラで読み取った顔の特徴を照合する認証
多要素認証 · ICカード · 顔認証
180. 出典: 令和4年度 ITパスポート試験 問100
社内に設置された無線 LAN ネットワークに接続している業務用の PC で, インターネット上のある Web サイトを閲覧した直後, Web ブラウザが突然終了したり, 見知らぬファイルが作成されたりするなど, マルウェアに感染した可能性が考えられる事象が発生した。この PC の利用者が最初に取るべき行動として適切なものはどれか。
監視 · マルウェア
181. 出典: 令和5年度 ITパスポート試験 問57
IoT デバイスにおけるセキュリティ対策のうち, 耐タンパ性をもたせる対策として, 適切なものはどれか。
耐タンパ性
182. 出典: 令和5年度 ITパスポート試験 問61
IoT システムなどの設計, 構築及び運用に際しての基本原則とされ, システムの企画, 設計段階から情報セキュリティを確保するための方策を何と呼ぶか。
セキュリティバイデザイン · セキュアブート
183. 出典: 令和5年度 ITパスポート試験 問62
情報セキュリティにおける認証要素は3種類に分類できる。認証要素の3種類として,適切なものはどれか。
多要素認証
184. 出典: 令和5年度 ITパスポート試験 問67
ネットワーク環境で利用される IDS の役割として, 適切なものはどれか。
IDS
185. 出典: 令和5年度 ITパスポート試験 問81
HDD を廃棄するときに, HDD からの情報漏えい防止策として, 適切なものだけを全て挙げたものはどれか。 a データ消去用ソフトウェアを利用し, ランダムなデータを HDD の全ての領域に複数回書き込む。 b ドリルやメディアシュレッダーなどを用いて HDD を物理的に破壊する。 c ファイルを消去した後, HDD の論理フォーマットを行う。
暗号化
186. 出典: 令和5年度 ITパスポート試験 問84
メッセージダイジェストを利用した送信者のデジタル署名が付与された電子メールに関する記述のうち、適切なものはどれか。
デジタル署名 · ハッシュ関数 · なりすまし
187. 出典: 令和5年度 ITパスポート試験 問85
IoT機器におけるソフトウェアの改ざん対策にも用いられ、OSやファームウェアなどの起動時に、それらのデジタル署名を検証し、正当であるとみなされた場合にだけそのソフトウェアを実行する技術はどれか。
セキュアブート · デジタル署名
188. 出典: 令和5年度 ITパスポート試験 問86
ハイブリッド暗号方式を用いてメッセージを送信したい。メッセージと復号用の鍵の暗号化手順を表した図において、メッセージの暗号化に使用する鍵を (1) とし、(1) の暗号化に使用する鍵を (2) としたとき、図の a、b に入れる字句の適切な組合せはどれか。 〔図:ハイブリッド暗号方式の手順〕 - (1):「a 鍵」→「暗号化」→「暗号化された a 鍵」 - (2):「受信者の b 鍵」→ 上記の「暗号化」に使用 - 「メッセージ」→「暗号化」→「暗号化されたメッセージ」 - 「暗号化された a 鍵」と「暗号化されたメッセージ」をまとめて「送信」する。

ハイブリッド暗号方式 · 共通鍵暗号方式 · 公開鍵暗号方式
189. 出典: 令和5年度 ITパスポート試験 問90
情報セキュリティにおける物理的及び環境的セキュリティ管理策であるクリアデスクを職場で実施する例として, 適切なものはどれか。
クリアデスク · クリアスクリーン
190. 出典: 令和5年度 ITパスポート試験 問99
バイオメトリクス認証の例として, 適切なものはどれか。
多要素認証 · 本人拒否率 · 静脈パターン認証 · 虹彩認証 · 顔認証
191. 出典: 令和6年度 ITパスポート試験 問57
暗号化方式の特徴について記した表において、表中の a~d に入れる字句の適切な組合せはどれか。
| 暗号方式 | 鍵の特徴 | 鍵の安全な配布 | 暗号化/復号の相対的な処理速度 |
|---|---|---|---|
| a | 暗号化鍵と復号鍵が異なる | 容易 | c |
| b | 暗号化鍵と復号鍵が同一 | 難しい | d |

公開鍵暗号方式 · 共通鍵暗号方式 · 暗号化 · 復号
192. 出典: 令和6年度 ITパスポート試験 問66
PKI における CA (Certificate Authority) の役割に関する記述として, 適切なものはどれか。
CA · 認証局 · PKI · 公開鍵基盤 · デジタル証明書
193. 出典: 令和6年度 ITパスポート試験 問72
次の記述のうち,バイオメトリクス認証の例だけを全て挙げたものはどれか。 a Webページに歪んだ文字の列から成る画像を表示し,読み取った文字列を利用者に入力させることによって,認証を行う。 b キーボードで特定文字列を入力させ,そのときの打鍵の速度やタイミングの変化によって,認証を行う。 c タッチパネルに手書きで氏名を入力させ,そのときの筆跡,筆圧,運筆速度などによって,認証を行う。 d タッチパネルに表示された複数の点をあらかじめ決められた順になぞらせることによって,認証を行う。
静脈パターン認証 · 多要素認証 · 本人拒否率 · 他人受入率
194. 出典: 令和6年度 ITパスポート試験 問73
IoT機器のセキュリティ対策のうち, ソーシャルエンジニアリング対策として, 最も適切なものはどれか。
195. 出典: 令和6年度 ITパスポート試験 問77
出所が不明のプログラムファイルの使用を避けるために, その発行元を調べたい。 このときに確認する情報として, 適切なものはどれか。
デジタル署名 · ハッシュ関数 · デジタル証明書
196. 出典: 令和6年度 ITパスポート試験 問89
システムの利用者認証に関する記述のうち, 適切なものはどれか。
シングルサインオン · 多要素認証 · パスワード
197. 出典: 令和6年度 ITパスポート試験 問90
セキュリティ対策として使用される WAF の説明として, 適切なものはどれか。
WAF
198. 出典: 令和6年度 ITパスポート試験 問91
職場で不要になった PC を廃棄する場合の情報漏えい対策として, 最も適切なものはどれか。
199. 出典: 令和7年度 ITパスポート試験 問25
ブロックチェーンを適用した事例として, 最も適切なものはどれか。
ブロックチェーン
200. 出典: 令和7年度 ITパスポート試験 問69
バイオメトリクス認証の他人受入率と本人拒否率に関する次の記述中の a,b に入れる字句の適切な組合せはどれか。 バイオメトリクス認証の認証精度において,他人受入率を低く抑えようとすると a が高くなり,本人拒否率を低く抑えようとすると b が高くなる。

他人受入率 · 本人拒否率 · FAR · FRR
201. 出典: 令和7年度 ITパスポート試験 問74
デジタルフォレンジックスの説明として, 適切なものはどれか。
デジタルフォレンジックス
202. 出典: 令和7年度 ITパスポート試験 問77
ネットワークやホストを監視することによって, 不正アクセスや不審な通信を発見し, 報告する仕組みはどれか。
IDS · DMZ · アンチパスバック
203. 出典: 令和7年度 ITパスポート試験 問87
PKI において, ある条件に当てはまるデジタル証明書の情報が公開されているリストとして CRL がある。このリストに掲載される条件として, 適切なものはどれか。
CRL · 証明書失効リスト · PKI · デジタル証明書
204. 出典: 令和7年度 ITパスポート試験 問88
情報セキュリティ対策を, “技術的セキュリティ対策", “人的セキュリティ対策" 及び “物理的セキュリティ対策" に分類したとき, “物理的セキュリティ対策"の例として, 適切なものはどれか。
入退室管理 · ICカード · アクセス制御
205. 出典: 令和7年度 ITパスポート試験 問89
Aさんは, Bさんから次の4種類のメッセージを受け取った。Aさんが, 受け取ったメッセージを復号して読むことができるものだけを全て挙げたものはどれか。 a AさんとBさんとの共通鍵で暗号化したメッセージ b Aさんの公開鍵で暗号化したメッセージ c Bさんの公開鍵で暗号化したメッセージ d Bさんの秘密鍵で暗号化したメッセージ
共通鍵暗号方式 · 公開鍵暗号方式 · 復号 · 暗号化 · 署名鍵 · 検証鍵
206. 出典: 令和7年度 ITパスポート試験 問92
従業員が使用する PC がランサムウェアに感染した場合の損害を軽減する対策例として, 適切なものはどれか。
遠隔バックアップ · ランサムウェア
207. 出典: 令和7年度 ITパスポート試験 問100
個人の認証に用いる要素を,知識,所有物及びバイオメトリクスの三つに分類したとき,所有物を要素として用いた認証の例はどれか。
多要素認証 · SMS認証 · 虹彩認証
208. 出典: 令和8年度 ITパスポート試験 問55
IoTのセキュリティに関する次の記述中の a,b に入れる字句の適切な組合せはどれか。 ネットワークカメラの画像を盗み見される脅威のうち,ネットワークカメラへの [ a ] 対策として,第三者がカメラにアクセスして映像を閲覧できないようにするためには,[ b ] で利用しない。

IoTセキュリティガイドライン · パスワード · アクセス制御
209. 出典: 令和8年度 ITパスポート試験 問63
PC に保存されたファイルを使用できなくするランサムウェアによる被害を低減させるための対策として, 適切なものはどれか。
遠隔バックアップ · ランサムウェア
210. 出典: 令和8年度 ITパスポート試験 問71
インターネットバンキングなどの Web サイトで利用されているリスクベース認証の例として, 適切なものはどれか。
リスクベース認証 · 多要素認証
211. 出典: 令和8年度 ITパスポート試験 問80
バイオメトリクス認証に関する次の記述中の a, b に入れる字句の適切な組合せはどれか。 バイオメトリクス認証を利用したシステムの設計を始めるときには, システムの目的と認証の用途を明らかにし, 認証精度の設定方針を策定することが必要である。 他人受入率が a なるように設定した場合は, 安全性を重視した認証になり, 本人拒否率が b なるように設定した場合は, 本人の利便性を重視した認証になるといえる。
他人受入率 · FAR · 本人拒否率 · FRR
212. 出典: 令和8年度 ITパスポート試験 問83
職場の PC に適用する情報セキュリティ対策 a〜c のうち, マルウェア対策ソフトの導入のほかに, マルウェア感染を防止するための対策として, 適切なものだけを全て挙げたものはどれか。 a OS のセキュリティパッチ (修正モジュール) の適用 b 起動ドライブとなっているハードディスクに対するパスワード設定 c 複雑かつ十分な長さをもつログインパスワードの導入
パスワード · マルウェア · セキュリティホール
213. 出典: 令和8年度 ITパスポート試験 問90
PKI(公開鍵基盤)の特徴として, 適切なものはどれか。
PKI · 公開鍵基盤 · デジタル証明書 · 認証局 · CA
214. 出典: 令和8年度 ITパスポート試験 問91
デジタル署名やブロックチェーンで用いられるハッシュ関数には, SHA-256, SHA-512などがある。このようなハッシュ関数に関する記述として, 適切なものはどれか。
ハッシュ関数 · デジタル署名 · ブロックチェーン
215. 出典: 令和8年度 ITパスポート試験 問92
ゼロトラストセキュリティの考え方に基づいた情報セキュリティ対策の例として, 適切なものはどれか。
多要素認証 · ファイアウォール · アクセス制御
216. 出典: 令和8年度 ITパスポート試験 問94
情報セキュリティ対策を, “技術的セキュリティ対策", “人的セキュリティ対策" 及び “物理的セキュリティ対策"に分類したとき, “物理的セキュリティ対策"の例として, 適切なものはどれか。
遠隔バックアップ · 情報セキュリティ啓発
217. 出典: 令和8年度 ITパスポート試験 問95
SQL インジェクションの対策などで用いられ,処理の誤動作を招かないように,利用者が Web サイトに入力した内容に含まれる有害な文字列を無害な文字列に置き換えることを何と呼ぶか。
SQLインジェクション対策 · SQLインジェクション